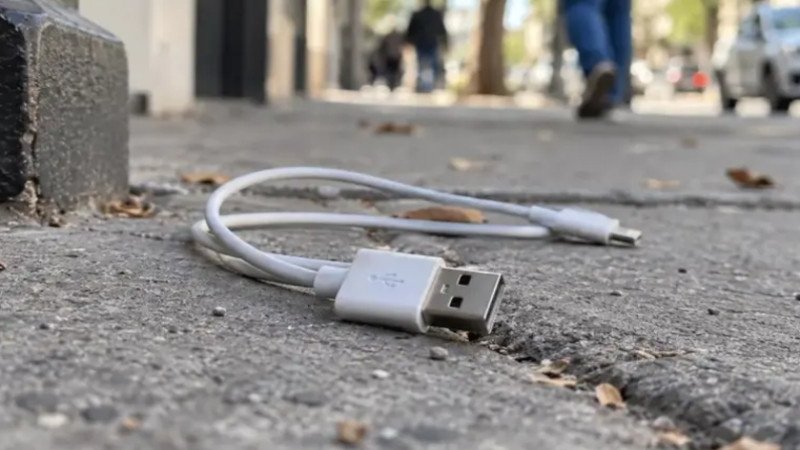
Una nueva modalidad de estafa se registró en algunas localidades argentinas e involucra a cables USB presuntamente abandonados de manera intencional en espacios públicos. El objetivo sería despertar la curiosidad de quienes los encuentran para que los conecten a un celular o una computadora. Es ahí cuando comienza el robo de datos.
Por ese motivo, la advertencia también alcanza a los usuarios de otras localidades: no se debe conectar a ningún dispositivo un cable USB encontrado en la calle, recibido de una persona desconocida o cuya procedencia no pueda comprobarse.
Otras variantes cuentan con sistemas para registrar lo que escribe el usuario, conocidos como keyloggers. De esa manera, podrían quedar expuestas contraseñas, correos electrónicos, conversaciones privadas e información bancaria.
Los dispositivos más sofisticados también pueden incorporar conectividad inalámbrica, ejecutar comandos, instalar programas maliciosos o habilitar accesos remotos al equipo atacado.
Una amenaza difícil de reconocer
Este tipo de cable modificado no constituye una tecnología nueva. Existen antecedentes desde hace años y algunos modelos fueron desarrollados para investigaciones de ciberseguridad y pruebas controladas.
Uno de los ejemplos más conocidos es el denominado O.MG Cable, que exteriormente tiene la apariencia de un cable USB común, pero puede contener componentes capaces de ejecutar instrucciones y establecer conexiones inalámbricas.
El problema es que esa tecnología también puede ser utilizada con fines delictivos. Además, diferentes versiones de estos accesorios pueden adquirirse por Internet bajo denominaciones como “cables espía”.
Detectar una alteración interna resulta muy difícil para una persona sin conocimientos técnicos. En algunos casos, solo un análisis especializado mediante equipos de rayos X permite comprobar la existencia de antenas, placas o microcontroladores ocultos.
Señales que pueden despertar sospechas
Existen algunas características que pueden generar desconfianza, como conectores de tamaño inusual, logos mal impresos, terminaciones deficientes, grabados inconsistentes o un calentamiento inexplicable durante su utilización.
No obstante, la ausencia de esas señales no garantiza que el accesorio sea seguro. Los dispositivos más avanzados fueron diseñados precisamente para parecerse a un cable original y pasar inadvertidos.
Por eso, la principal medida preventiva consiste en no probar un cable encontrado en la vía pública, aunque parezca nuevo, tenga su envoltorio o corresponda al modelo utilizado habitualmente.
También se recomienda usar únicamente accesorios propios o adquiridos en comercios confiables, especialmente para conectar equipos que almacenan información laboral, bancaria o personal.
Qué son los bloqueadores de datos USB
Otra herramienta preventiva son los denominados bloqueadores de datos USB. Estos pequeños adaptadores permiten el paso de energía para cargar la batería, pero interrumpen los canales utilizados para transferir información.
Su utilización puede resultar conveniente en aeropuertos, terminales, hoteles y otros lugares donde existen puertos de carga públicos. También es recomendable utilizar el cargador propio conectado directamente a un enchufe.
En los celulares que ofrecen esa posibilidad, el usuario debe seleccionar la opción “solo carga” cuando conecta el dispositivo y rechazar cualquier solicitud inesperada de transferencia de archivos, acceso o depuración.
Mantener actualizado el sistema operativo y las herramientas de seguridad también reduce riesgos, aunque ninguna configuración reemplaza la precaución de evitar accesorios desconocidos.
Qué hacer si se conectó un cable sospechoso
Si una persona conectó un cable de procedencia desconocida, deberá retirarlo inmediatamente y evitar realizar operaciones bancarias o ingresar contraseñas desde ese equipo.
Luego se recomienda efectuar un análisis de seguridad, revisar las aplicaciones instaladas, comprobar los permisos otorgados y controlar si existen movimientos o accesos desconocidos en las cuentas personales.
Las contraseñas deberán cambiarse desde otro dispositivo considerado seguro. También resulta conveniente cerrar las sesiones abiertas, activar la autenticación en dos pasos y controlar las cuentas bancarias y billeteras virtuales.
En caso de detectar transferencias, accesos indebidos o robo de información, la persona deberá comunicarse con la entidad correspondiente y realizar la denuncia ante las autoridades.
Aunque todavía no existan casos oficialmente confirmados en todas las localidades, la circulación de la advertencia permite reforzar una recomendación básica: un cable USB abandonado puede parecer inofensivo, pero conectarlo implica habilitar un acceso físico al dispositivo.